刚才看了条有意思的新闻。
报道的标题是《「整晚都在和黑客交易」!币安被黑,币圈发财》。它讲的是人类历史上最大的一次盗窃案。
图 1|华尔街见闻 11 月 3 日的报道。
一、惊天21分钟
我们先回顾下这起案件。10 月 29 日深夜到 30 日凌晨,币安在十条区块链上的热钱包被同时搬空,总额约 63 亿美元,核心过程只用了21分钟。
华尔街见闻写的是后面那半场。黑客抢完钱,最急的事不是庆祝,是变现,而变现有一条死线——USDT、USDC 这类稳定币背后有发行公司,公司一句话就能把这笔钱冻住。所以他必须在冻结令落地之前,把能冻的换成冻不住的。
换的人太急,价格就砸歪了。区块链数据公司 Bitquery 估算,黑客因为仓促出手,执行损耗高达 1.19 亿美元;这笔钱里大约一半进了早有准备的套利者口袋,另有 2,950 万美元以手续费的形式付给了区块打包方。报道里有几个细节特别生动:一家叫 D2 Finance 的公司,整晚都在「黑客交易的另一面」操作;一位前量化交易员看到某些交易所以太币报价冲破 3,000 美元,转身在借贷平台借币卖出,五分钟赚了 25%。
一句话,黑客越慌,旁边的人赚得越快。
但那篇报道写的是「慌」,而慌只是结果。但我想追问的是另一件事:这些钱,为什么能一笔一笔、带着完全合法的签名,走出去?
于是,我一个早上都在搜索相关资料,果然吃瓜才是人类的天性……
二、咒语是「芝麻开门」
我们都有在新闻上看到过信用卡被盗刷的事件。卡还在身上,钱却被盗刷了。本质上很多都是出国或者在不明网站上购物,信用卡的信息被复制了。
这次的案件也有点像,只不过是在虚拟币领域,并且更复杂一些。
从币安(全球交易量最大的加密货币交易平台)的转账流程来说:
把钱从虚拟币交易所送到用户手上,中间要过四道关:业务系统说「某位用户要提多少」,策略引擎去查限额、查白名单、查要不要人工审批,签名服务用硬件里的私钥把字签上,然后广播上链。保管私钥的那台设备叫硬件安全模块,钥匙在里面生成、永不导出,只对外提供一个服务——你告诉它签什么,它签。
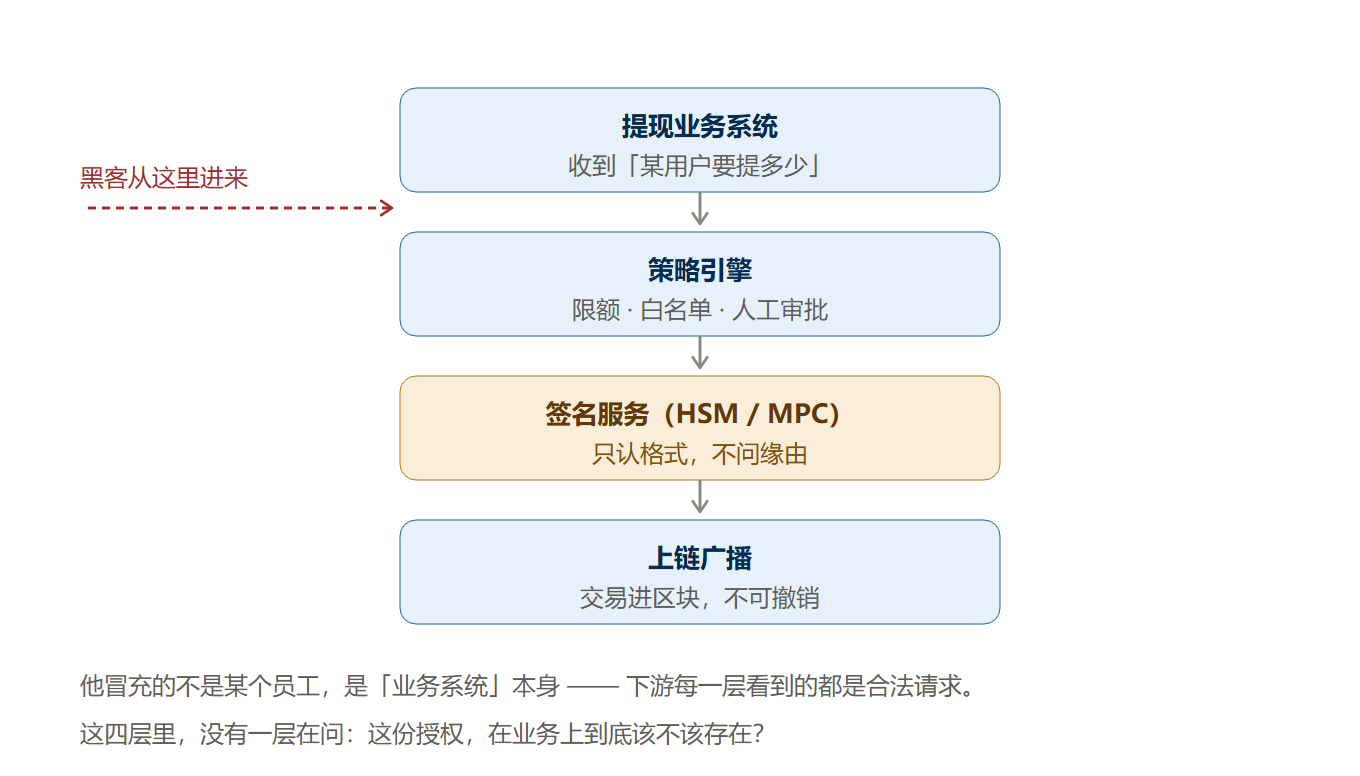
图 2|钱从交易所到用户手上要过四道关。真正出事的地方就在这条链上:进来的每一份请求,看起来都是合法的。
这台保管私钥的设备有一个特点,只认格式,不问缘由。
黑客没有去碰这个管私钥的设备。他动的是前面那一段:先是黑进了一台运维工程师的笔记本电脑,拿到服务器登录密钥、集群管理凭据,然后通过电脑内部服务容器,最后到达有资格请求签名的位置。于是,一份「把这个钱包的执行权交给某个地址」的授权,被系统认认真真地签了字,而且签了 50 份。
这里要多说一句。以太坊在 2025 年有过一次升级,允许普通钱包把「自己以后怎么执行操作」委托给一段合约代码,本意是让钱包能批量付款、让别人代付手续费。你可以理解成一份授权委托书。
但黑客为什么要签50份授权?答案是币安账户有一个流水号,每发出一笔转账就加一;攻击者读到的时候流水号是 18,914,775,可等他签完、广播、等打包、等落块,号已经跑到 18,914,809 了。中间那 34 格,被他等待的这段时间里币安自己的正常提现用掉了。所以他只能一次赌一整段。
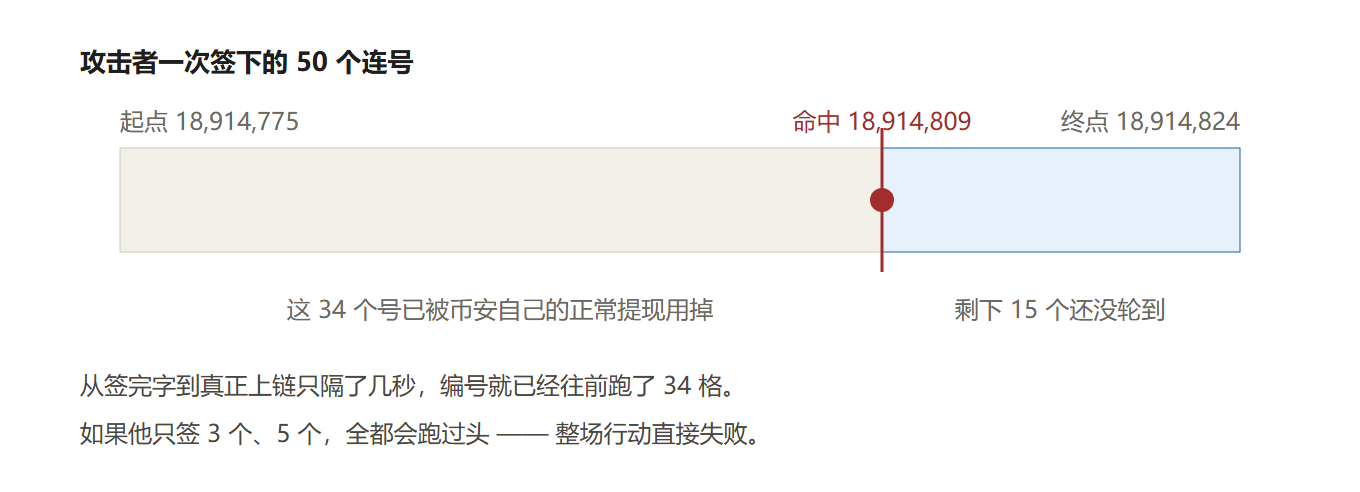
图 3|50 个连号里只有一张对得上。中间那 34 格,是被币安自己的正常提现用掉的。
如果钥匙在他手里,他先看一眼号、再签字、签完立刻发出去,一步到位,根本不用赌。要一次铺开 50 个连号,说明他能让系统替他签,却管不了系统什么时候签,也管不了签完到上链之间发生了什么。
所以黑客这次入侵是刚刚讲的从运维工程师电脑进行内网渗透的铁证,而不是钥匙失窃(如果是私钥失窃,就不用这么麻烦签50个号了)。
后面的事就顺理成章了。授权生效之后,钱包地址、余额、私钥全都没变,只是从此执行的是攻击者的代码;3 分 24 秒后,一次调用搬走 167,464 枚以太币、16.15 亿枚 USDT 和 62 种代币,合计约 25.3 亿美元。其余九条链上的钱包,用的是最普通的签名转账;比特币、波场、Solana,三套完全不同的密码学,在同一个小时里都为同一个人签了字。
当然,这个流程要详细解释还是有一点点复杂的,对虚拟币不懂的可能看起来一头雾水。但简单的说,可以这么理解:黑客通过运维工程师的电脑拿到了万能钥匙,让币安「合法」地签了一份授权委托书,授权委托书的内容就是可以随时随地把你钱包里的所有钱都转到我的账户。
三、一个国家的买卖
看完技术细节,我们大概都会感慨,现在的黑客真牛。但进一步搜索后,发现事情远没有我想象的那么简单。
执法部门的指认是,这件事出自某个国家(名字就不公布了,感兴趣的可以上网查)的一个黑客组织。而在之前的2025 年 10 月,一份由11个国家组成的**多边制裁监测组(MSMT)**发布的140页报告认定,网络窃取与 IT 劳务输出这两类活动,正在为这个国家的核与导弹项目提供资金。
也就是说,这不是一伙游侠,而是一个部门。
它有两条腿。一条腿是偷:2024 年 1 月到 2025 年 9 月,至少 28 亿美元,四十多起窃案;2025 年全年超过 20 亿;2026 年到现在已经超过 10 亿,再把币安这一案算进去,接近 70 亿。另一条腿更不显眼:冒用他人身份,去西方企业应征远程技术岗,把工资汇回去。
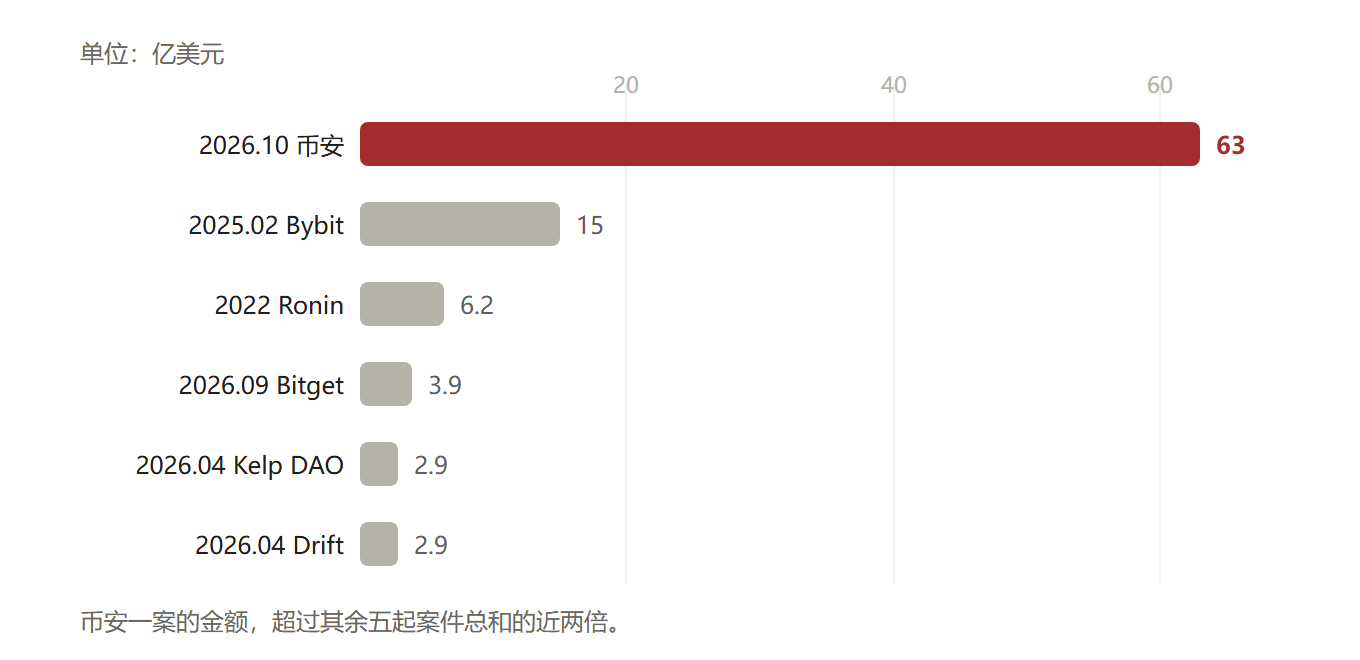
图 4|归因于某国的主要加密盗窃案,按单案金额排。币安这一案,超过其余五起总和的近两倍。
两条腿由同一个上级管,所以他们会共用工具、共用基础设施。这也解释了为什么运维工程师的笔记本电脑会那么容易被攻破:在同一个体系里,它们本来就是一件事的两个环节,一条腿负责进别人的公司,另一条腿负责进别人的钱包。
四、「人生授权」
那么,在金融安全如此重要的今天,为什么还会发生这种事?
其实,银行也好、交易所也罢,这些年的绝大部分安全预算都花在了同一个方向上:一笔钱转给谁、转多少、要不要人工批、是不是白名单地址。这套东西做得越来越细,细到一笔五万美元的提现都可能触发人工复核。
可这一次,攻击者干的事根本不是转账。
他篡改的是整个钱包的执行权。
系统对转账五万块管的很严,却对签一份「以后我的钱怎么花,由这个人说了算」的授权书风控很弱。
这造成的结果就是:
一次转账错一次,一次授权却可以错到底。
我们的人生,同样有许多看不见的授权。
比如有没把判断权交出去?某个人的一句话、某个大 V 的一个观点、某个圈子里公认的常识,我们听着有道理,就不再自己验证一遍。比如有没把时间交出去?不是主动安排,而是被默认的日程推着走。比如有没把情绪交出去?一条推送、一个数字、别人一句评价,就能决定今晚睡得好不好。
少一点盲信,多一点复核;
少一点被动响应,多一点主动选择;
谨记,不让任何人,悄悄拿到你的「人生授权」。
一先生
2026年11月3日